Europe Cyber Attack: यूरोप में सुपरमार्केट के फ्रिज-फ्रीजर हैक होने का दावा, लाखों यूरो का खाना बर्बाद!
यूरोप के कई देशों में सुपरमार्केट के रेफ्रिजरेशन सिस्टम पर साइबर हमले की खबरों ने चिंता बढ़ाई है।

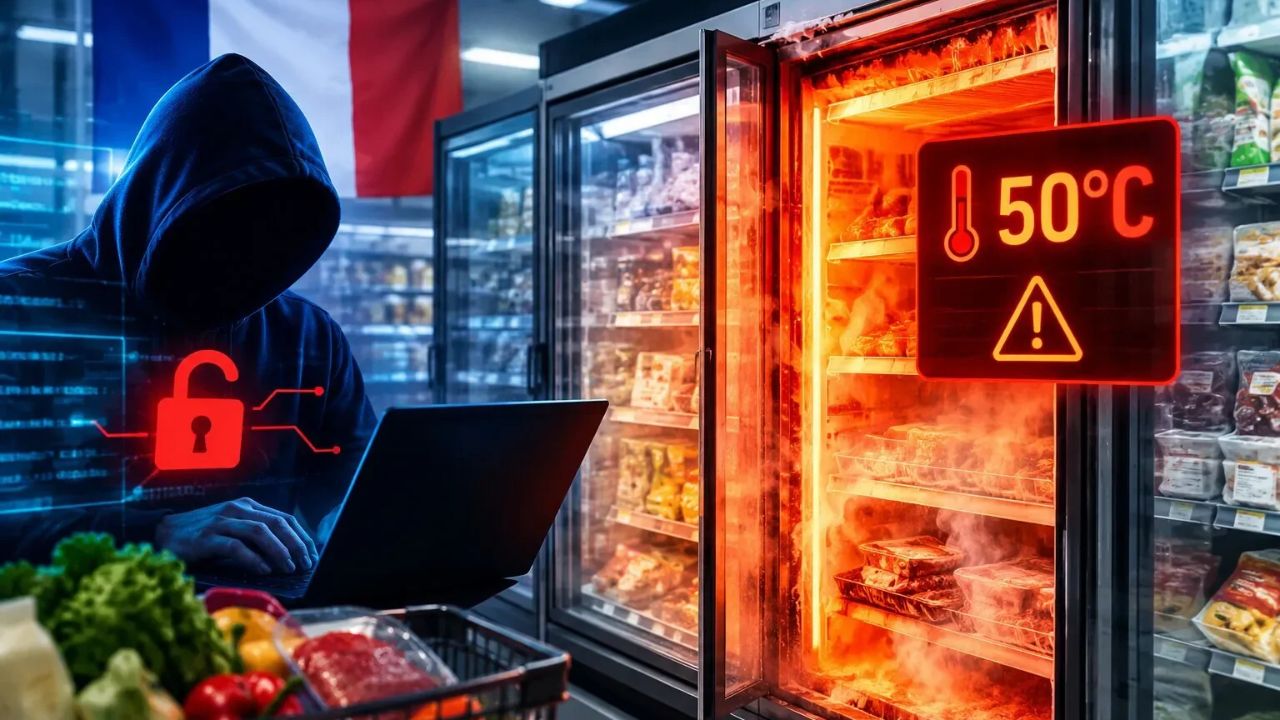
Europe Cyber Attack: डिजिटल युग में साइबर अपराधियों और हैकर समूहों ने अब बैंक खातों, सरकारी पोर्टल्स और कॉर्पोरेट डेटाबेस की सीमाओं से आगे निकलकर आम नागरिकों की दैनिक खाद्य आपूर्ति श्रृंखला पर हमला करना शुरू कर दिया है। यूरोप के कई प्रमुख देशों में खुदरा सुपरमार्केट्स के आधुनिक इंडस्ट्रियल रेफ्रिजरेशन और डीप-फ्रीजर सिस्टम्स को निशाना बनाकर संदिग्ध साइबर हमले किए जाने की चौंकाने वाली घटनाएं सामने आई हैं। इन हमलों के जरिए हैकर्स ने रिमोट एक्सेस हासिल कर कूलिंग सिस्टम्स के तापमान को नियंत्रित करने वाले सॉफ्टवेयर में छेड़छाड़ की, जिसके चलते तापमान माइनस से बढ़कर अचानक अत्यधिक गर्म स्तर तक पहुंच गया। इसके परिणामस्वरूप हजारों दुकानों में रखा ताजा दूध, पनीर, फ्रोजन मीट, सी-फूड और प्रसंस्कृत खाद्य सामग्री कुछ ही घंटों में सड़कर नष्ट हो गई। इस अभूतपूर्व डिजिटल हमले ने पूरे यूरोपीय खुदरा बाजार और खाद्य सुरक्षा एजेंसियों में हड़कंप मचा दिया है।
Europe Cyber Attack: स्वीडन, बेल्जियम, आयरलैंड और लक्जमबर्ग में दर्ज किए गए व्यापक प्रभाव
2 नवंबर 2026 को सामने आए इस साइबर व्यवधान का प्रभाव यूरोप के कई देशों में एक साथ महसूस किया गया। स्वीडन की दो दिग्गज सुपरमार्केट रिटेल चेन्स—आईसीए (ICA) और कॉप (Coop)—के दर्जनों आउटलेट्स में अचानक कूलिंग इकाइयों के फेल होने की सूचना मिली। स्वीडन के एक आईसीए क्वांतम स्टोर प्रबंधन ने खुलासा किया कि उनके फ्रीजर का तापमान अचानक असामान्य रूप से 50 डिग्री सेल्सियस तक चढ़ गया, जिसके कारण सुबह स्टोर खुलते ही फ्रीजर पिघले हुए पानी और खराब खाने की बदबू से भरे मिले। इसी प्रकार कॉप के छह प्रमुख रिटेल केंद्रों में भी कूलिंग सिस्टम में व्यवधान दर्ज किया गया।
बेल्जियम और लक्जमबर्ग में अंतरराष्ट्रीय रिटेल समूह आहॉल्ड डेलहेज (Ahold Delhaize) के कई दर्जन सुपरमार्केट इस हमले की चपेट में आए, जिससे वहां ताजे और फ्रोजन खाद्य पदार्थों की आपूर्ति पूरी तरह ठप हो गई। बेल्जियम में कैरेफोर (Carrefour) नेटवर्क के 700 से अधिक केंद्रों में से 15 बड़े स्टोर्स ने कूलिंग सिस्टम में बाहरी हस्तक्षेप की पुष्टि की। वहीं, आयरलैंड की सुपरवैल्यू (SuperValu) चेन के 13 आउटलेट्स में भी रेफ्रिजरेशन सिस्टम अचानक गर्म होने के बाद भारी मात्रा में खाद्य सामग्री डंप करनी पड़ी।
तापमान 50 डिग्री तक पहुंचने से लाखों यूरो का नुकसान, खाली करने पड़े रैक
खाद्य सुरक्षा के कड़े यूरोपीय मानकों के तहत फ्रोजन मीट और डेयरी उत्पादों को एक निश्चित शून्य से नीचे के तापमान पर रखना अनिवार्य होता है। कूलिंग कंट्रोल सिस्टम में मैलवेयर या अनाधिकृत लॉगिन के जरिए तापमान में की गई इस कृत्रिम वृद्धि ने दुकानों के रैक में रखे सामान को कुछ ही घंटों में सड़ा दिया। स्वीडन और बेल्जियम के कई स्टोर्स को सैकड़ों टन खाद्य सामग्री को लैंडफिल में भेजने के लिए विवश होना पड़ा।
बेल्जियम के एक स्वतंत्र कसाईखाने और मीट आउटलेट ने जानकारी दी कि फ्रीजर बंद होने से उनका करीब 15 हजार यूरो मूल्य का प्रीमियम मांस पूरी तरह बर्बाद हो गया। खुदरा कंपनियों को न केवल सीधे तौर पर लाखों यूरो के माल का नुकसान उठाना पड़ा है, बल्कि प्रभावित उपकरणों के हार्डवेयर व सॉफ्टवेयर को सैनिटाइज करने और तकनीकी टीमों को आपातकालीन आधार पर तैनात करने में भारी परिचालन लागत चुकानी पड़ रही है। कई सुपरमार्केट्स में ग्राहकों को खाली शेल्फ का सामना करना पड़ा।
अक्टूबर में फ्रांस में हुए 700 स्टोर्स के साइबर हमले से जुड़ रहे तार
यूरोपीय खुदरा क्षेत्र में रेफ्रिजरेशन सिस्टम को निशाना बनाने का यह कोई पहला मामला नहीं है। ठीक एक महीने पहले अक्टूबर 2026 में फ्रांस के खुदरा उद्योग पर ऐसा ही एक संगठित और भीषण साइबर हमला बोला गया था। उस दौरान फ्रांस के लगभग 700 सुपरमार्केट्स और किराना चेन के रेफ्रिजरेशन कंट्रोलर्स को हैक कर उनके कंप्रेसर बंद कर दिए गए थे।
फ्रांस में हुए उस बड़े हमले के कारण करोड़ों यूरो की खाद्य सामग्री बर्बाद हुई थी और कई खुदरा विक्रेताओं को भारी वित्तीय क्षति का सामना करना पड़ा था। फ्रांस की राष्ट्रीय साइबर सुरक्षा एजेंसी (ANSSI) और पुलिस की विशेष इकाइयां उस समय से ही इस हमले के तकनीकी पदचिह्नों (डिजिटल फुटप्रिंट्स) की जांच कर रही हैं। हालांकि, सुरक्षा विशेषज्ञ यह जांचने में जुटे हैं कि क्या 2 नवंबर को विभिन्न यूरोपीय देशों में घटी घटनाएं उसी फ्रांसीसी हमले का अगला चरण हैं या फिर किसी नए समूह द्वारा उसी तकनीक की नकल की गई है।
पुराने सॉफ्टवेयर और असुरक्षित आईओटी (IoT) उपकरण बने हमले का जरिया
आधुनिक रिटेल सुपरमार्केट्स में ऊर्जा की बचत और चौबीसों घंटे निगरानी के लिए इंटरनेट ऑफ थिंग्स (IoT) आधारित ‘स्मार्ट’ कूलिंग कंट्रोलर लगाए जाते हैं। इन उपकरणों के जरिए सेंट्रल सर्वर या मोबाइल ऐप से दुनिया के किसी भी कोने से तापमान को घटाया या बढ़ाया जा सकता है। साइबर सुरक्षा विश्लेषकों का मानना है कि कई सुपरमार्केट्स में लगे इन कंट्रोलर्स में पुराने लेगेसी फर्मवेयर का इस्तेमाल हो रहा था, जिनमें समय पर सुरक्षा पैच अपडेट नहीं किए गए थे।
इसके अतिरिक्त, कई वेंडरों द्वारा डिफॉल्ट पासवर्ड न बदलना या रिमोट मैनेजमेंट पोर्ट्स को सार्वजनिक इंटरनेट पर असुरक्षित छोड़ देना हैकर्स के लिए खुला निमंत्रण साबित हुआ। हैकर्स ने संभवतः ऑटोमेटेड बॉट्स की मदद से ऐसे खुले आईपी एड्रेस को स्कैन किया और एक साथ हजारों कंट्रोलर्स के तापमान पैरामीटर्स को अधिकतम स्तर पर रीसेट कर दिया, जिससे कंप्रेसर ठंडे होने के बजाय हीटर मोड में चले गए।
Europe Cyber Attack: जांच में जुटीं यूरोपीय एजेंसियां, खाद्य सुरक्षा और आपूर्ति श्रृंखला पर मंडराया संकट
अब तक किसी भी ज्ञात अंतरराष्ट्रीय हैकर समूह या रैंसमवेयर गिरोह ने इस हमले की औपचारिक जिम्मेदारी नहीं ली है और न ही सुपरमार्केट प्रबंधन से किसी प्रकार की फिरौती की सार्वजनिक मांग सामने आई है। इस हमले के पीछे का मुख्य उद्देश्य विशुद्ध रूप से आपूर्ति श्रृंखला को बाधित करना, आर्थिक क्षति पहुंचाना या महत्वपूर्ण बुनियादी ढांचे की कमजोरियों को उजागर करना प्रतीत होता है।
यूरोपीय संघ की साइबर सुरक्षा एजेंसी (ENISA) और संबंधित देशों की पुलिस एजेंसियां मामले की फोरेंसिक जांच कर रही हैं। इस घटना ने वैश्विक स्तर पर यह गंभीर खतरे की घंटी बजा दी है कि साइबर युद्ध अब केवल गोपनीय दस्तावेजों या वित्तीय प्रणालियों तक सीमित नहीं रहा, बल्कि यह नागरिकों की मूलभूत खाद्य सुरक्षा और दैनिक जीवन को सीधे पंगु बनाने की क्षमता हासिल कर चुका है। यूरोपीय खुदरा विक्रेताओं को अब अपने सभी इंटरनेट-कनेक्टेड भौतिक उपकरणों की सुरक्षा समीक्षा करने और उन्हें अलग-थलग आंतरिक नेटवर्क (नेटवर्क सेगमेंटेशन) पर ले जाने के सख्त निर्देश जारी किए जा रहे हैं।
Read More Here
- Gulab Jamun Recipe: दीवाली पर मेहमानों को खिलाएं घर के बने मुलायम गुलाब जामुन, बाजार जैसी स्वाद और बनावट सिर्फ 40 मिनट में
- कोर्ट में इमरान खान ने दिया बड़ा भरोसा, कहा- अब किसी धरना-प्रदर्शन में नहीं जाऊंगा
- Kalawa Rules: कलावा किस हाथ में बांधना चाहिए? पुरुष और महिलाएं जान लें पूजा से जुड़े सही नियम
- EPFO Update: अब WhatsApp पर मिलेगा PF बैलेंस का अपडेट? जानें क्या है तरीका